Heute mal wieder was lustiges: Unser RZ Betreiber warnte seine Kunden vor gefälschten „Ihre Domain läuft aus“ Mails, was in Deutschland gar nicht passieren kann, weil sich Domains automatisch verlängern, und das kam rein:
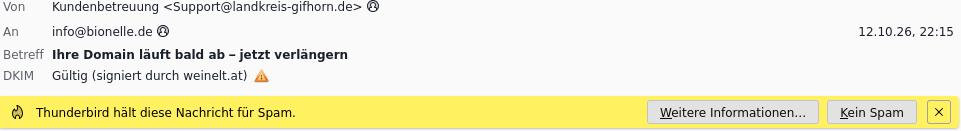
Wenn es der Hinweis von Thunderbird nicht weggeben hätte, oder der Empfänger einer Domain, die es nicht mehr gab, dann wäre der Inhalt dieser Scammail gewesen:
Wichtige Mitteilung zu Ihrer Domain
wir bedanken uns für Ihr Vertrauen. Heute informieren wir Sie frühzeitig über den bevorstehenden Ablauf Ihrer bei kyberio.com registrierten Domain. Um die Erreichbarkeit Ihrer Website und aller verbundenen Dienste dauerhaft zu sichern, empfehlen wir eine rechtzeitige Verlängerung.
| ||||||||||||||
Kyberio GmbH · Musterstraße 123 · 10115 Berlin · Deutschland finli DatenschutzAGBImpressum © 2025 Kyberio GmbH – Alle Rechte vorbehalten. |
Analyse
Es gibt zwar eine Kyberio GmbH, aber die sitzt nicht in Berlin und schon gar nicht in einer „Mustergasse 123“ 😀
Als wenn das nicht genug wäre, welche Domain wäre denn am Ablaufen? Das wird gar nicht gesagt 🙂
Die verdächtige Telefonnummer aus Berlin … +49 30 123 45 67 😀 Ich hätte mich fast weggeworfen vor Lachen!! 😀
Die Header
Return-path: <weinelta@weinelt.at>
Envelope-to: <XXX@spamtrap.de>
Delivery-date: Wed, 14 Oct 2026 01:16:24 +0200
Received: from at1.login24.at ([37.252.190.58] helo=weinelt.at)
	by x.de with esmtps  (TLS1.3) tls TLS_AES_256_GCM_SHA384
	(Exim 4.99.5)
	(envelope-from <weinelta@weinelt.at>)
	id 1xGljM-0000000GADu-04Gb
	for XXX@Spamtrap.de;
	Wed, 14 Oct 2026 01:16:24 +0200
Received: by at1.login24.at (Postfix, from userid 10013)
	id C7C27D061D95C; Mon, 12 Oct 2026 20:15:19 +0000 (UTC)
To: info@bionelle.de
Message-ID: <1791836119.133711.79183816@landkreis-gifhorn.de>
Date: Mon, 12 Oct 2026 20:15:19 +0000
From: Kundenbetreuung <Support@landkreis-gifhorn.de>
Da haben wir:
– Den Empfänger den nicht mehr geben kann + wir stehen nicht drin, also BCC Kopie wie bei Spammern üblich.
– Der Landkreis Gifhorn schickt keine Mails über Domainverlängerungen ab
– Am Return-path: <weinelta@weinelt.at> und dem „Received: from at1.login24.at ([37.252.190.58] helo=weinelt.at)“ Header ist ersichtlich, es kam von einem gehackten Konto der Weinelt.at Seite und nein, daß ist kein Tippfehler für weinwelt.at .. der Mann heißt Weinelt 😉
– nichts im Header deutet auf Kyberio hin.
Wer von Euch auf so eine Email reinfällt, darf drin schwimmen, aber nicht auf Rettung hoffen, denn die Rettungskräften mußten erstmal herzlich Lachen über soviel Fail in Zeiten von KI Fakes.