So schlechte Scams, daß man Lachen muß.

Heute mal wieder was lustiges: Unser RZ Betreiber warnte seine Kunden vor gefälschten „Ihre Domain läuft aus“ Mails, was in Deutschland gar nicht passieren kann, weil sich Domains automatisch verlängern, und das kam rein:
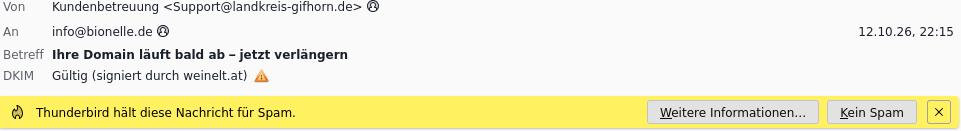


Wenn es der Hinweis von Thunderbird nicht weggeben hätte, oder der Empfänger einer Domain, die es nicht mehr gab, dann wäre der Inhalt dieser Scammail gewesen:

Analyse

Es gibt zwar eine Kyberio GmbH, aber die sitzt nicht in Berlin und schon gar nicht in einer „Mustergasse 123“ 😀

Als wenn das nicht genug wäre, welche Domain wäre denn am Ablaufen? Das wird gar nicht gesagt 🙂

Die verdächtige Telefonnummer aus Berlin … +49 30 123 45 67 😀 Ich hätte mich fast weggeworfen vor Lachen!! 😀

Die Header

Return-path: <weinelta@weinelt.at>
Envelope-to: <XXX@spamtrap.de>
Delivery-date: Wed, 14 Oct 2026 01:16:24 +0200
Received: from at1.login24.at ([37.252.190.58] helo=weinelt.at)
	by x.de with esmtps  (TLS1.3) tls TLS_AES_256_GCM_SHA384
	(Exim 4.99.5)
	(envelope-from <weinelta@weinelt.at>)
	id 1xGljM-0000000GADu-04Gb
	for XXX@Spamtrap.de;
	Wed, 14 Oct 2026 01:16:24 +0200
Received: by at1.login24.at (Postfix, from userid 10013)
	id C7C27D061D95C; Mon, 12 Oct 2026 20:15:19 +0000 (UTC)
To: info@bionelle.de
Message-ID: <1791836119.133711.79183816@landkreis-gifhorn.de>
Date: Mon, 12 Oct 2026 20:15:19 +0000
From: Kundenbetreuung <Support@landkreis-gifhorn.de>

Da haben wir:

– Den Empfänger den nicht mehr geben kann + wir stehen nicht drin, also BCC Kopie wie bei Spammern üblich.

– Der Landkreis Gifhorn schickt keine Mails über Domainverlängerungen ab

– Am Return-path: <weinelta@weinelt.at> und dem „Received: from at1.login24.at ([37.252.190.58] helo=weinelt.at)“ Header ist ersichtlich, es kam von einem gehackten Konto der Weinelt.at Seite und nein, daß ist kein Tippfehler für weinwelt.at .. der Mann heißt Weinelt 😉

– nichts im Header deutet auf Kyberio hin.

Wer von Euch auf so eine Email reinfällt, darf drin schwimmen, aber nicht auf Rettung hoffen, denn die Rettungskräften mußten erstmal herzlich Lachen über soviel Fail in Zeiten von KI Fakes.
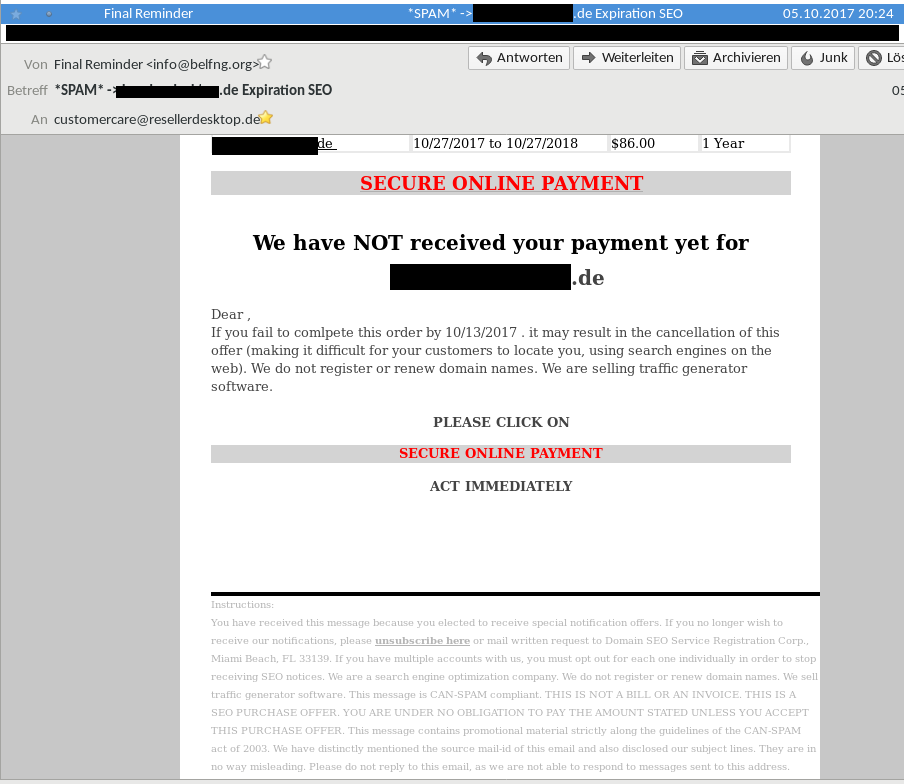
SEO-SPAM: Unnütz und Irreführend

Schon mal eine Rechnung für was bekommen, was nie passiert ist und nie passieren wird ?

Guckt Euch das mal an :

Spam zum Abschluß eines unnützen SEO VertragsDa wird einem suggeriert, daß man eine Rechnung nicht beglichen hätte. Tatsächlich bestand aber nie ein Vertrag. Sowas nennt man dann „versuchten Betrug“. Das Kleingedruckte in Hellgrau auf Weiß klärt dann zwar auf, daß das ja nur ein Angebot wäre, aber wenn man das nicht annimmt, besteht die Chance, daß genau dieses Angebot verfällt 😀 Nach Art und Aufmachen ist das Schreiben geeignet einen falschen Eindruck einer Sache zu liefern, was den Tatbestand des versuchten Betrugs erfüllen dürfte. Das Kleingedruckte da wird die Firma nicht retten 🙂 ( Falls es diese überhaupt gibt)

Nach § 263 StGB macht sich strafbar: „Wer in der Absicht, sich oder einem Dritten einen rechtswidrigen Vermögensvorteil zu verschaffen, das Vermögen eines anderen dadurch beschädigt, dass er durch Vorspiegelung falscher oder durch Entstellung oder Unterdrückung wahrer Tatsachen einen Irrtum erregt oder unterhält.“

Der Rest von der EMail war dann natürlich auch genau in der Machart, wo unwahre Sachen groß und fett hervorgehoben, aber Einschränkungen extraklein dargestellt werden. Wäre das eine Deutsche Firma gewesen, wärs bei der Polizei gelandet, oder noch besser, beim Abnahmanwalt 😉

Ich habe da mal nachgesehen und in der EMail einen Link zu einer Subdomain „meines Domainnamens“ gefunden, was die Antispamfilter gleich als tolles Indiz für Spam genutzt haben:

http://www.domainde.domapillar.win/unsubscribe.php

Der Inhaber der Second Level Domain ist eine „Firma“ aus Hong Kong, die oh Wunder, einen Whoisparkingservice benutzt. na sowas, wieso tut eine seriöse Firma das wohl 😉 Spamassassin kennt da gleich eine Menge Regeln, die das zuverläßig als das outen was es ist: Spam 😀

 Pkte Regelname Beschreibung
 ---- ---------------------- --------------------------------------------------
 1.7 URIBL_BLACK Contains an URL listed in the URIBL blacklist
 [URIs: domapillar.win]
 1.9 URIBL_ABUSE_SURBL Enthält URL in ABUSE-Liste (www.surbl.org) -
 changed from JP to ABUSE bug 7279
 [URIs: domapillar.win]
 2.5 URIBL_DBL_SPAM Contains a spam URL listed in the DBL blocklist
 [URIs: domapillar.win]
 0.0 HTML_MESSAGE BODY: Nachricht enthält HTML
 0.1 URIBL_SBL_A Contains URL's A record listed in the SBL blocklist
 [URIs: www.domainde.domapillar.win]
 0.6 URIBL_SBL Enthält URL in SBL-Liste (http://www.spamhaus.org/sbl/)
 [URIs: www.domainde.domapillar.win]
 0.0 LOTS_OF_MONEY Huge... sums of money
 0.0 UNPARSEABLE_RELAY Informational: message has unparseable relay lines
X-Spam-MARK-Flag: YES
Subject: *SPAM* -> domain.de Expiration SEO

Die Masche ist natürlich alles andere als neu und wird immer wieder aus der Mottenkiste geholt. Ich habe erst gedacht, die wollten mir teuer die Domain auf einen AmiRegistrar umziehen, so ablenkend ist das formuliert. Das wird auch gern rumgemailt, daß eine Domain ausläuft und man die doch aktiv verlängern müßte. Das ist aber in Deutschland mit deutschen Registraren unüblich, d.h. die verlängern sich automatisch. Das wird von deutschen Registraren auch für andere TLDs so gehandhabt, weil die Kunden das für .DE Domains so gewohnt sind, womit ein versehentliches Auslaufen der Domain nie passieren wird.

Also wie immer: Ab in die Digitale Mülltonne damit.