Fails von TrendMicro und Bosch

Ihr wollt, daß bei Euch auf dem Mailserver Emails von vaiden Absendern ankommen? Da nehmt mal nicht TrendMicros AI Appliance, deren Daten sind leider nicht so verläßlich, wie es das Thema erfordert. Nur weil AI dransteht, muß es nicht besser sein.

Was ist mit TrendMicro passiert?

Nun ja, ich wollte der Volkshochschule in Braunschweig eine Email senden und die ging fast 48h nicht raus, sondern wurde absichtlich in einer Warteschleife festgehalten, auf meinem Server wohlgemerkt. Das lag an der Antwort den die TendMicro Instanz von sich gegeben hat (450 temporärer Fehler), nur so temporär wie er sein sollte, war er nicht 🙂

Die IP des Servers, der keine Kundenpräsenzen hat und seit über 16 Jahren keine Spams gesendet hatte, stand bei der tollen KI Lösung in der Liste „kürzlich“ erfolgten Spamprobleme. Da scheint TrendMicro eine andere Vorstellung zu haben als ich, was „kürzlich“ meint. Da Sie keinen echten Grund angegeben haben, was auch schwierig werden dürfte nach 16 Jahren, werden wir das wohl nie erfahren 😉

Einzig positiver Lichtblick: Das Entsperren per Removerequest ging deutlich schneller 😉

Und was ist jetzt mit Bosch?

Liebe Bosch-(Tochter)-IT,

wir schreiben das Jahr 2026. In 2016 gab es EU-weit eine eher unbeachtete Einführung von Datenschutz für Firmen, da steht drin zu lesen, daß der Transport von Personenbezogenen Daten dem Schutzniveau der Daten entsprechend nur noch verschlüsselt passieren darf, wenn das mit zumutbar geringen Aufwand leistbar ist. Ich stelle fest: Das ist es.

Da ich da nicht ganz unbeteiligt dran war, hier ein interessanter Link für Euch: 20210616_orientierungshilfe_e_mail_verschluesselung.pdf

Kommen wir wieder ins Jahr 2026 zu Bosch:

2026-11-02 13:49:01 H=mail.qbrx.com (mail.my.qbrx.com) [85.184.248.248] F=no-reply-portal@em-mail.bosch-nexospace.com rejected RCPT REDACTED@REDACTED.de: Sender did not use TLS secured connection. Sender benutzte keine TLS gesicherte Verbindung.

und ja, das war heute, ja das waren Personenbezogene Daten, denn die DSK hat gesprochene Emailadressen wie name.vorname@ u.ä. als Personenbezogene Daten definiert und um noch eins drauf zu legen, der Server kann TLS 1.3, wenn man sich hin verbindet, er nutzt es nur nicht, wenn er Mails versendet. Das ist jetzt blöd gelaufen für Bosch 🙂


Outlook hat Emailverbindung nicht verschlüsselt

Ja, das Fedora 43 Update hatte eine spannende Offenbarung für alle Outlook Benutzer zur Folge, von der Microsoft nicht begeistert sein wird.
Outlook hat Emailverbindung nicht verschlüsselt

und das, obwohl SSL/TLS in den Kontoeinstellungen nachweislich aktiviert war.

Aber der Reihe nach… Ende Mai haben wir turnusgemäß unser ServerOS aktualisiert. Dabei wurde Fedora 42 mit Dovecot 2.3.x durch Fedora 43 und Dovecot 2.4.3 ersetzt. Dies erforderte nicht nur eine komplett neue Konfiguration, es verhinderte auch, daß über einen unsicheren Kanal Passwörter in Klartext übermittelt werden.

Wenn jemand das tat gab es in Outllook diesen Fehler zu bestaunen:
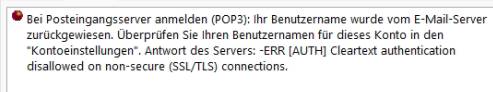
„-ERR [AUTH] Cleartext authentication disallowed on non -secure ( SSL/TLS ) connections.“ stammt tatsächlich vom Dovecot. Die kommt, wenn man über Port 110 mit Netcat (oder telnet 😀 )  eine Verbindung aufbaut und „USER“ / „PASS“ direkt da reinschreibt. Das wäre ein Klartextpasswort über einen Klartextport und das mag Dovecot nicht mehr, was gut so ist.

„Wir hatten doch SSL/TLS aktiviert!“ 

meldeten die Kunden und hatten Recht, es war SSL/TLS bei den Konto aktiviert, nur leider juckte Outlook das nicht, weil als PORT 110 für POP3 eingetragen war, hat Outlook statt einer „Das paßt aber so nicht zusammen Benutzer!„-Meldung einfach NICHTS gemacht und die Verbindung einfach nicht verschlüsselt, weil 110 der Klartextport ist und man für SSL 995 hätte angeben müssen. Beobachtet haben wir bislang nur POP3 Port 110, ich geh aber davon aus, daß es bei IMAP auch ist.
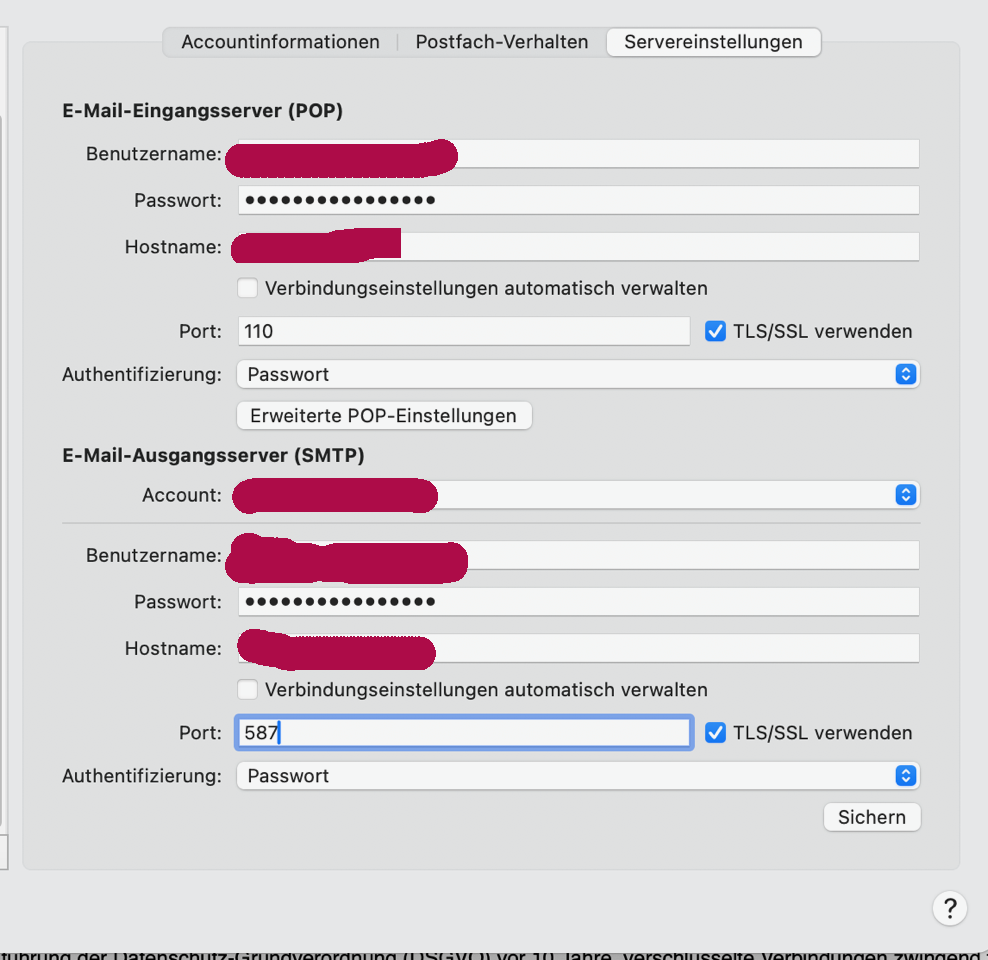
Mutmaßliches (latest) Outlook für MacOs

Ergo, haben Kunden wohl seit mehr als einem Jahrzehnt Ihre Emails im irrigen Glauben an die aktivierte Verschlüsselung stattdessen im Klartext abgeholt. Zur Zeit liegen mir passende Screenshots von Outlook vor, einzig die Versionsnummern fehlen noch, obwohl einer hatte noch Outlook 2007 im Einsatz. Gehen wir mal von der Annahme aus, daß alle nachfolgenden auch diesen Fehler hatten, da gleichlautende Meldungen auch von Outlook 2016 und neuer bekannt wurden, ist die Sicherheitslücke praktisch 20 Jahre im Einsatz und wäre nie aufgefallen, wenn Dovecot nicht was dagegen gehabt hätte.

„Regress“ und „Schadensersatz„

sind so Worte, die einem dabei durch den Kopf gehen. Den Schaden haben alle, die nach DSGVO zum Verschlüsseln der Emails verantwortlich gewesen sind und sich darauf verlassen haben, daß aktiviertes „SSL/TLS“ auch eine Verschlüsselte Verbindung bedeutet.

Den Serverbetreibern kann man hier keinen Vorwurf machen, da der Server nicht hellsehen kann, reagiert(e) er früher auf eine Klartextverbindung  wie das im POP3 RFC vorgesehen ist. Selbst wenn man jetzt eine verschlüsselte Passwortübertragung auf Klartextport benutzt, ändert das nichts daran, daß die unverschlüsselte Übertragung der Email selbst für Unternehmen und Organisationen ein Gesetzesverstoß ist.

Wenn diese Meldung bei betroffenen Unternehmen publik wird, könnte Microsoft ein kleines finanzielles Loch entstehen.

Kleines Reddit Update:

Auf Reddit kam die Frage auf, wieso man unverschlüsselte Passwort-Auth überhaupt zulässt. Das ist ganz einfach: Kompatibilität. Auf diese Server prasseln Verbindungen aus der ganzen geographischen und IT-Welt ein, meint: Du hast keine Chance einen einheitlichen Standard durchzusetzen, ohne dabei 10% der Nutzer auf die Füße zu treten. Solange der Transportkanal modern verschlüsselt ist, besteht IMHO auch kein Grund auf eine komplizierte Methode auszuweichen, da es keinen zusätzlichen Schutz bietet. Wichtiger wäre, Verbindungen über Klartextports nur noch mit STARTTLS zu erlauben, weil das wirklich die Mail und nciht nur die Auth schützen würde.

Was so eine Änderung in der Realität bedeutet, möchte mal nur an einer Mailprogrammauflistung darstellen:

Thunderbird für Linux, MacOs, Windows
Outlook 2007 Windows 7
Outlook 2013 Windows 8
Outlook 2016 Windows 10+11
Outlook 2019 Windows 10+11
Outlook 2024 Windows 11
Outlook for MacOS ( diverse inkompatible Versionen)
AppleMail ( einer der schlimmsten Clienten überhaupt )
Evolution ( Linux )
The Bat ( das war echt übel damals )
Geary ( Linux )
k9 Mail
Mail for Android
Java Mailx
Avira AntVir
Kaspersky
Avast
Bitdefender
Norten
G Data
M$ Defender
Sophos
…
und die Liste geht weiter und weiter und weiter.

Alle diese Programme müssen mit dem Server reden können und jeder spricht ein klein wenig anders mit dem Server. Sehr beliebt bei Mailfehlern sind die Antiviren MITM-Attacken wo sich das Mailprogramm zu einem lokalen Proxy verbindet, statt zum echten Server. Da knallt es alle Naselang, weil diese Software mit der heißen Nadel gestrickt geworden zu scheint.

Wenn man in dem Konglomerat von Mailklienten auch nur auf die Idee kommt, Plaintext als Authmethode nicht mehr anzubieten, dann macht sich das direkt proportional auf Deinem Gehaltscheck bemerkbar, weil Deine Kunden nämlich folgenden Standpunkt einnehmen: „Lief doch gestern noch!“

Schon dieser Outlook Bug hat Wellen geschlagen und das will man als Anbieter nicht wirklich. Stellt Euch mal vor, was erst passiert, wenn man Plaintext abschaltet und die ganzen Antivirenprogramme failen… da bin ich dann im Urlaub 😀

Update:

1. es gibt einen Nachfolgeartikel zur Frage ob IMAP sicherer ist als POP3
2. Es kam die Frage nach der Oportunistischen Verschlüsselung auf, wobei es mit Klartext anfängt und dann wenns geht, verschlüsselt wird, wozu der Server STARTTLS können muß: Ja, können die natürlich alle.
3. Wenn Ihr darüber nachdenkt, setzt nicht Maßstäbe von 2026 ein, sondern von < 2010, da war SSL Luxus und vor allem meinte die SSL/TLS Checkbox auch wirklich SSL/TLS und gerade NICHT STARTTLS. Die meisten betroffenen Konten werden auch nicht in 2025 eingerichtet worden sein, sondern wurden über Jahrzehnte mit geupgraded, was das völlig erklären würde, weil das vom Entwicklerstandpunkt her ein echtes Problem darstellt, so lange Rückwärtskompatibel zu sein, ohne das was zerbricht.

Neues Mitglied im TLS 1.3 Verweigererclub: The Boeing Company

Für die nachfolgende Betrachtung eines TLS Verweigerers wäre es günstig, wenn Ihr das hier gelesen habt:

SMTP: pphosted.com trifft auf moderne SSL-Technik

ProofPoint Hosted hat seine Probleme schon vor einer Weile behoben, aber wie heute bekannt wurde, haben wir im TLS 1.3 Verweigerer Club ein prominentes neues Mitglied: The Boeing Company 

Genau die Firma, wo dauernd Teile von den Flugzeugen und Raumschiffen abfallen 🙂 Im Gesamtbild betrachtet ergibt das ja dann auch irgendwie Sinn 😉

Jetzt kann ich viel behaupten, also Beweise her: Aufgenommen Heute, 29.5.2025 12:0x Uhr

1. Die Mailserver ermitteln

$ dig mx boeing.com

; <<>> DiG 9.18.33 <<>> mx boeing.com
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 34226
;; flags: qr rd ra; QUERY: 1, ANSWER: 12, AUTHORITY: 0, ADDITIONAL: 1

;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;boeing.com. IN MX

;; ANSWER SECTION:
boeing.com. 86400 IN MX 10 phx-mbsin-02.mbs.boeing.net.
boeing.com. 86400 IN MX 10 phx-mbsin-01.mbs.boeing.net.
boeing.com. 86400 IN MX 10 clt-mbsin-04.mbs.boeing.net.
boeing.com. 86400 IN MX 10 clt-mbsin-03.mbs.boeing.net.
boeing.com. 86400 IN MX 10 clt-mbsin-02.mbs.boeing.net.
boeing.com. 86400 IN MX 10 clt-mbsin-01.mbs.boeing.net.
boeing.com. 86400 IN MX 10 ewa-mbsin-04.mbs.boeing.net.
boeing.com. 86400 IN MX 10 ewa-mbsin-03.mbs.boeing.net.
boeing.com. 86400 IN MX 10 ewa-mbsin-02.mbs.boeing.net.
boeing.com. 86400 IN MX 10 ewa-mbsin-01.mbs.boeing.net.
boeing.com. 86400 IN MX 10 phx-mbsin-04.mbs.boeing.net.
boeing.com. 86400 IN MX 10 phx-mbsin-03.mbs.boeing.net.

2. einige davon auf TLS 1.3 testen

# openssl s_client –connect clt-mbsin-01.mbs.boeing.net.:25 -starttls smtp -tls1_3
Connecting to 130.76.144.154
CONNECTED(00000003)
80322E30907F0000:error:0A000410:SSL routines:ssl3_read_bytes:ssl/tls alert handshake failure:ssl/record/rec_layer_s3.c:909:SSL alert number 40
—
no peer certificate available
—
No client certificate CA names sent
—
SSL handshake has read 370 bytes and written 265 bytes
Verification: OK
—
New, (NONE), Cipher is (NONE)
This TLS version forbids renegotiation.
Compression: NONE
Expansion: NONE
No ALPN negotiated
Early data was not sent
Verify return code: 0 (ok)
—

# openssl s_client –connect ewa-mbsin-02.mbs.boeing.net:25 -starttls smtp -tls1_3
Connecting to 130.76.20.187
CONNECTED(00000003)
80B27B732E7F0000:error:0A000410:SSL routines:ssl3_read_bytes:ssl/tls alert handshake failure:ssl/record/rec_layer_s3.c:909:SSL alert number 40
—
no peer certificate available
—
No client certificate CA names sent
—
SSL handshake has read 370 bytes and written 301 bytes
Verification: OK
—
New, (NONE), Cipher is (NONE)
This TLS version forbids renegotiation.
Compression: NONE
Expansion: NONE
No ALPN negotiated
Early data was not sent
Verify return code: 0 (ok)
—

3. beweisen, daß wir stellvertretend mit einem davon TLS 1.2 reden können:

(verkürzte Ausgabe, das Cert brauchen wir nicht in Hexlesen können )

# openssl s_client –connect phx-mbsin-04.mbs.boeing.net:25 -starttls smtp -tls1_2
Connecting to 130.76.184.173
CONNECTED(00000003)
depth=2 C=US, O=DigiCert Inc, OU=www.digicert.com, CN=DigiCert Global Root G2
verify return:1
depth=1 C=US, O=DigiCert Inc, CN=DigiCert Global G2 TLS RSA SHA256 2020 CA1
verify return:1
depth=0 C=US, ST=Illinois, L=Chicago, O=The Boeing Company, CN=phx-mbsin-04.mbs.boeing.net
verify return:1
—
Certificate chain
0 s:C=US, ST=Illinois, L=Chicago, O=The Boeing Company, CN=phx-mbsin-04.mbs.boeing.net
i:C=US, O=DigiCert Inc, CN=DigiCert Global G2 TLS RSA SHA256 2020 CA1
a:PKEY: rsaEncryption, 2048 (bit); sigalg: RSA-SHA256
v:NotBefore: Aug 7 00:00:00 2024 GMT; NotAfter: Aug 12 23:59:59 2025 GMT
1 s:C=US, O=DigiCert Inc, CN=DigiCert Global G2 TLS RSA SHA256 2020 CA1
i:C=US, O=DigiCert Inc, OU=www.digicert.com, CN=DigiCert Global Root G2
a:PKEY: rsaEncryption, 2048 (bit); sigalg: RSA-SHA256
v:NotBefore: Sep 24 00:00:00 2020 GMT; NotAfter: Sep 23 23:59:59 2030 GMT
2 s:C=US, O=DigiCert Inc, OU=www.digicert.com, CN=DigiCert Global Root G2
i:C=US, O=DigiCert Inc, OU=www.digicert.com, CN=DigiCert Global Root G2
a:PKEY: rsaEncryption, 2048 (bit); sigalg: RSA-SHA256
v:NotBefore: Aug 1 12:00:00 2013 GMT; NotAfter: Jan 15 12:00:00 2038 GMT
—
Server certificate
…
subject=C=US, ST=Illinois, L=Chicago, O=The Boeing Company, CN=phx-mbsin-04.mbs.boeing.net
issuer=C=US, O=DigiCert Inc, CN=DigiCert Global G2 TLS RSA SHA256 2020 CA1
—
Acceptable client certificate CA names
C=US, O=DigiCert Inc, OU=www.digicert.com, CN=DigiCert Global Root G2
Client Certificate Types: RSA sign, DSA sign, ECDSA sign
Requested Signature Algorithms: RSA+SHA512:DSA+SHA512:ECDSA+SHA512:RSA+SHA384:DSA+SHA384:ECDSA+SHA384:RSA+SHA256:DSA+SHA256:ECDSA+SHA256:RSA+SHA224:DSA+SHA224:ECDSA+SHA224:RSA+SHA1:DSA+SHA1:ECDSA+SHA1
Shared Requested Signature Algorithms: RSA+SHA512:ECDSA+SHA512:RSA+SHA384:ECDSA+SHA384:RSA+SHA256:ECDSA+SHA256:RSA+SHA224:ECDSA+SHA224
Peer signing digest: SHA512
Peer signature type: RSA
Server Temp Key: ECDH, prime256v1, 256 bits
—
SSL handshake has read 5183 bytes and written 395 bytes
Verification: OK
—
New, TLSv1.2, Cipher is ECDHE-RSA-AES256-GCM-SHA384
Server public key is 2048 bit
Secure Renegotiation IS supported
Compression: NONE
Expansion: NONE
No ALPN negotiated
SSL-Session:
Protocol : TLSv1.2
Cipher : ECDHE-RSA-AES256-GCM-SHA384
Session-ID: F851762BA22AB5420F8B567A8497D6C5A23EE86984316B6D69A52DC89D50EC90
Session-ID-ctx:
Master-Key: 8F769C7F3910F70E26288F83282A84CBB4C598F041A0D84017AD96978582D48E616D7AFF8AC250E471A9354CEBBF53F8
PSK identity: None
PSK identity hint: None
SRP username: None
TLS session ticket lifetime hint: 1 (seconds)
TLS session ticket:
0000 – 81 13 9b c2 a5 94 8a cf-64 42 b4 b5 bd 33 9d 63 ……..dB…3.c
0010 – a0 08 c2 78 9f 07 ef 54-53 bd 80 35 4d 7d 8c 44 …x…TS..5M}.D
0020 – 38 ab 14 3d 4a 56 df 7e-d6 5d 9e a4 46 a8 02 0b 8..=JV.~.]..F…
0030 – 50 5d 9e 4c 85 53 2d 4c-4e 12 e9 3d 87 43 4d 78 P].L.S-LN..=.CMx
0040 – 46 e4 6b cb fd 30 71 8d-fe 4c 8a 7f 3f 21 1f 1e F.k..0q..L..?!..
0050 – 46 3a 40 02 79 07 ca 65-dd b7 50 3f 91 4b ff 7f F:@.y..e..P?.K..
0060 – 91 3b 26 78 97 44 f7 cb-11 a4 9e 31 0c e7 06 9b .;&x.D…..1….
0070 – 4f d1 da c6 32 b8 6e 3e-3e d9 40 31 02 17 99 45 O…2.n>>.@1…E
0080 – 29 3e 17 82 9e a4 ed ab-f6 e2 c7 49 c4 43 0d a9 )>………I.C..
0090 – c1 fb 21 3b 05 cb 4f 96-76 49 02 5b 54 92 0b 03 ..!;..O.vI.[T…
00a0 – 80 19 d8 08 cc 6a 40 63-a3 02 9b 78 17 a1 d8 2e …..j@c…x….
00b0 – 26 91 85 1e ee 7d 5f 4c-f5 a5 69 2b b1 52 a5 51 &….}_L..i+.R.Q

Start Time: 1748512677
Timeout : 7200 (sec)
Verify return code: 0 (ok)
Extended master secret: no
—
250 HELP

QED.

Das könnte der neue Slogan sein: „Boeing – digital wie analog veraltet“ 😉