Mit LUKS einen USB Stick verschlüsseln

Was alles so passiert, wenn man sich langweilt… da kommt man auf die komischsten Ideen, z.b. einen USB-Stick mit LUKS zu verschlüsseln und davon ein „Tutorial“ zu schreiben.

Als erstes brauchen wir das bei Fedora schon beiliegende Laufwerke Tool. Wir suchen uns den USB Stick aus und formatieren diesen über das obere Menü am Fensterrand!
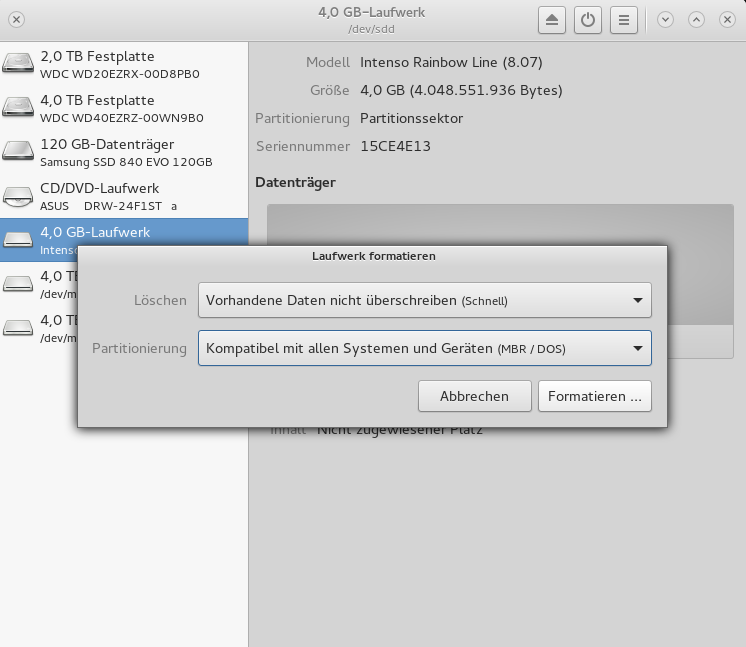
Crypto-1Damit das für das Tutorial schneller geht, denn der USB Port ist nicht der schnellste, habe ich QUICK Format ausgewählt. Das ist insofern ein Problem, als das dies einen Angriff auf die Verschlüsselung zuläßt, wenn man nicht gleich große Datenmengen darauf spielt. Da dies Tutorial nur die Basis für einen anderen Artikel ist, kann ich davon ausgehen, daß gleich große Datenmengen auf den Stick kommen. SIE zu hause werden die Methode „Langsam“ auswählen.

Ist der Stick frisch formatiert, richten wir eine LUKS Partition ein. Dazu drücken wir auf das Zahnrädericon unter der Partitionsanzeige und legen eine neue Partition an :
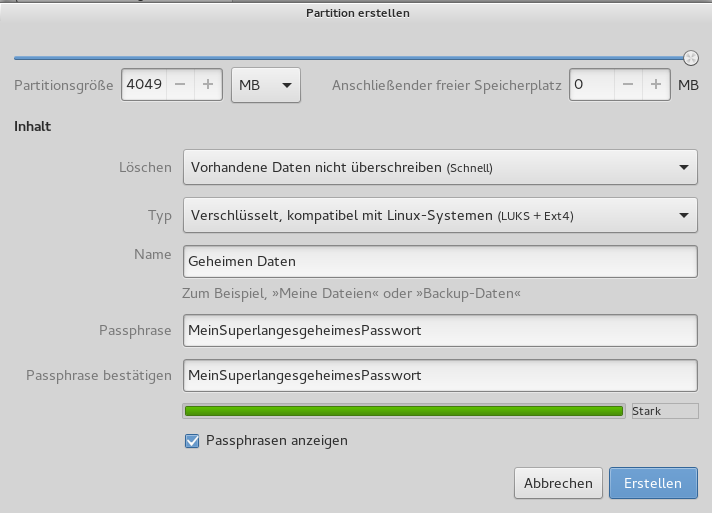
Crypto-2Offensichtlich habe ich mich bei den Namen der Partition vertan, aber macht nichts, das wird im nachfolgenden Artikel der Serie ohnehin überschrieben. Der Name hier ist für die automatisch erstellte Ext4 Formatierung der (später) entschlüsselten Partition wichtig und die wird in Teil 2 der Serie gleich wieder vernichtet. Passphrasen sollten min. 20 Zeichen lang sein, Groß- und Kleinbuchstaben und natürlich Zahlen beinhalten. Ich hoffe, daß niemand auf die Idee kommt, dieses Passwort ernsthaft zu benutzen 😉

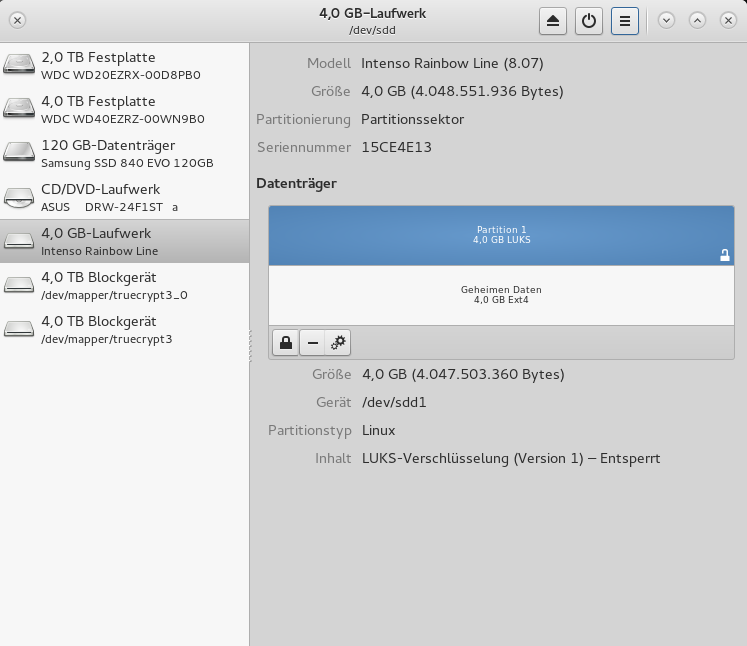
Wenn das Laufwerketool mit der Partitionierung fertig ist, sieht das so aus:
Crypto-3und was wir danach mit dem Stick machen, gibt es morgen zu lesen in … Die Rachel von Kryptistan – Eine Saga um Bits und Bytes.

Firefox 50 wird Let’s Encrypt Root vertrauen

Let’s Encrypt hat bekannt gegeben, daß Mozilla das ROOT Zertifikat von Let’s Encrypt ab Firefox 50 als vertrauenswürdig anerkennt. Damit ist ein riesiger Schritt getan worden, LE als Trusted CA (Certificate Authority) zu etablieren. Normalerweise dauert es  3-6 Jahre bis das ROOT Zertifikat einer Organisation so starkes Vertrauen genießt, daß es von Browsern akzeptiert wird.  LE hat es in wenigen Monaten geschafft.

Quelle: https://letsencrypt.org/2016/08/05/le-root-to-be-trusted-by-mozilla.html

Autodiebe programmieren Schlüssel um, dank geklauter Datenbank

Man könnte meinen, die Geschichte wäre aus einem Computerspiel abgeschrieben worden, aber leider ist es die Realität:

2 Autodiebe hängen kurz ein Laptop an den Jeep und sind mit dem Auto weg. Dazu benutzen Sie freiprogrammierbare Schlüssel von Autos um diese zu klauen. Mehr als 100 Jeeps wurden so geklaut, weil Chrysler die geheime Datenbank mit den Keycodes abhanden gekommen ist. Es muß die Frage erlaubt sein, wieso Chrysler die Daten nicht besser gesichert hatte. Es ist doch offensichtlich, daß so ein Datenberg Begehrlichkeiten bei legitimen und illegitimen Stellen wecken würde. Noch wichtiger ist die Frage, wieso die Codes im Auto nicht einfach geändert werden! Dran zu kommen ist ja offensichtlich nicht so schwer.

Fiat-Chrysler, war übrigens nicht in der Lage, herauszufinden, welcher Ihrer Angestellten die Daten verkauft hatte. Solchen Firmen vertrauen wir alle unser Leben an!

Ich kann es nur immer wieder sagen:

Autofirmen verstehen nichts von Computersicherheit, deswegen sollten in Autos auch keine Computer eingebaut werden, die irgendwie mit Bremsen, Motorsteuerung und Lenkung verbunden sind. 

Quelle: http://wwmt.com/news/nation-world/surveillance-video-showing-a-case-of-high-tech-grand-theft-auto