WordPress Admininterface generiert unsichere Links

Wenn man in einem WordPress Admininterface, das per HTTPS aufgerufen wird, eine Meldung von Browser bekommt, daß die Seite unsichere Elemente enthält, dann denkt man instinktiv an einen Hack.

Zum Glück ist es keiner. Lediglich die „Zur Website“ Links, die WordPress automatisch aus den Konfigurationen der einzelnen Blogs einer Netzwerkinstallation erzeugt , werden ohne weitere Prüfungen per HTTP:// erzeugt, was dann zur Warnmeldung des Browsers führt:

<ul id="wp-admin-bar-blog-6-default" class="ab-submenu">
<li id="wp-admin-bar-blog-6-d">
<li id="wp-admin-bar-blog-6-n">
<li id="wp-admin-bar-blog-6-c">
<li id="wp-admin-bar-blog-6-v">
<a class="ab-item" href="https://marius.bloggt-in-braunschweig.de/">Zur Website</a>
</li>
</ul>

Da sollte WP noch etwas nachbessern.

Cairo-Dock unter Gnome und Cinnamon betreiben

Eye Candy ist immer wieder ein Thema bei Linux, denn man kann es ja auch mal schön haben wollen, statt immer nur Konsole sehen zu müssen 😉
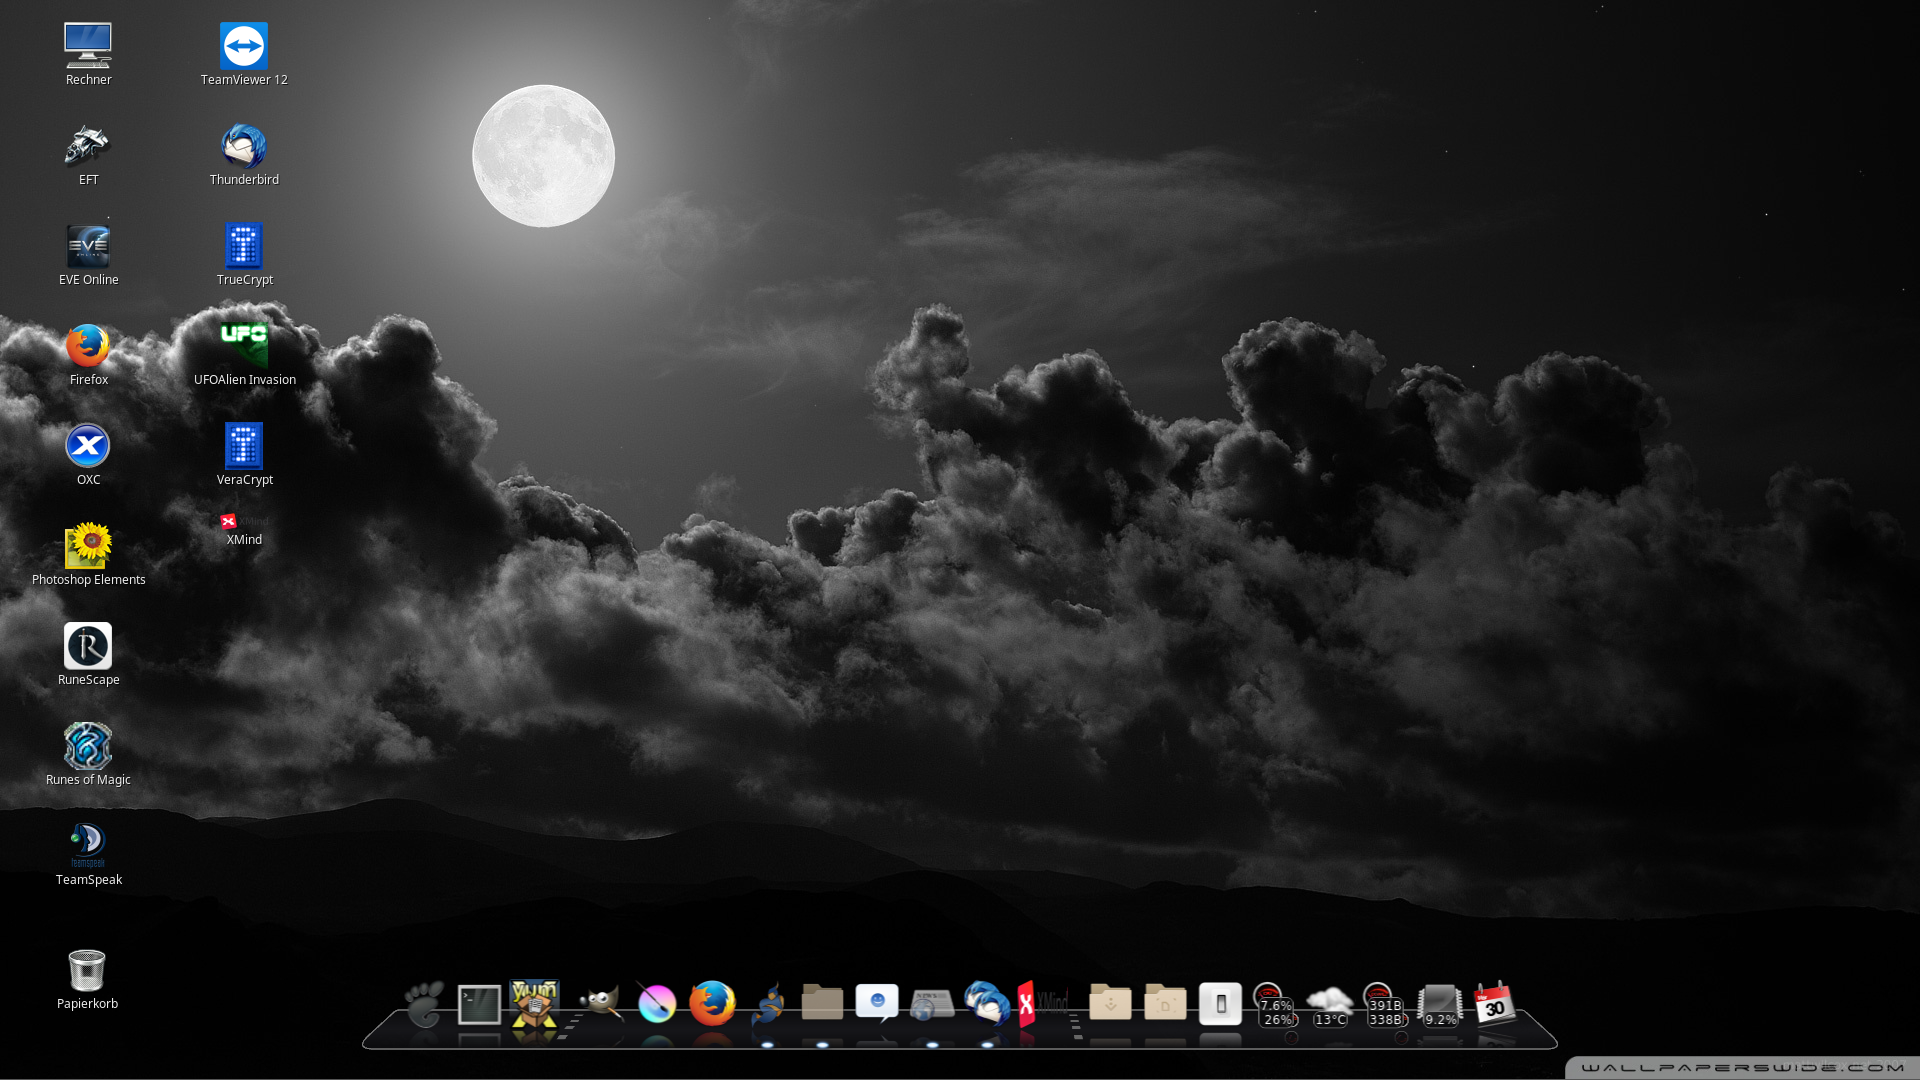
Eins der Must-Haves ist dann wohl Cairo-Dock, daß bei Fedora per DNF nachinstallierbar ist. Zusammen mit Cinnamon und Gnome, sieht das alles dann schon richtig gut aus.
Wer Eye Candy auf seinem Desktop/Laptop bevorzugt , z.B. um Windowsuser blass werden zu lassen, wie cool doch der Nicht-Apple so aussehen könnte 😉 der findet in Cairo den richtigen Partner.
Cairo-Dock ist nur ein Dock, also kein Windowmanager und damit kann man es unter Gnome-Cinnamon-Xfce usw. einsetzen.

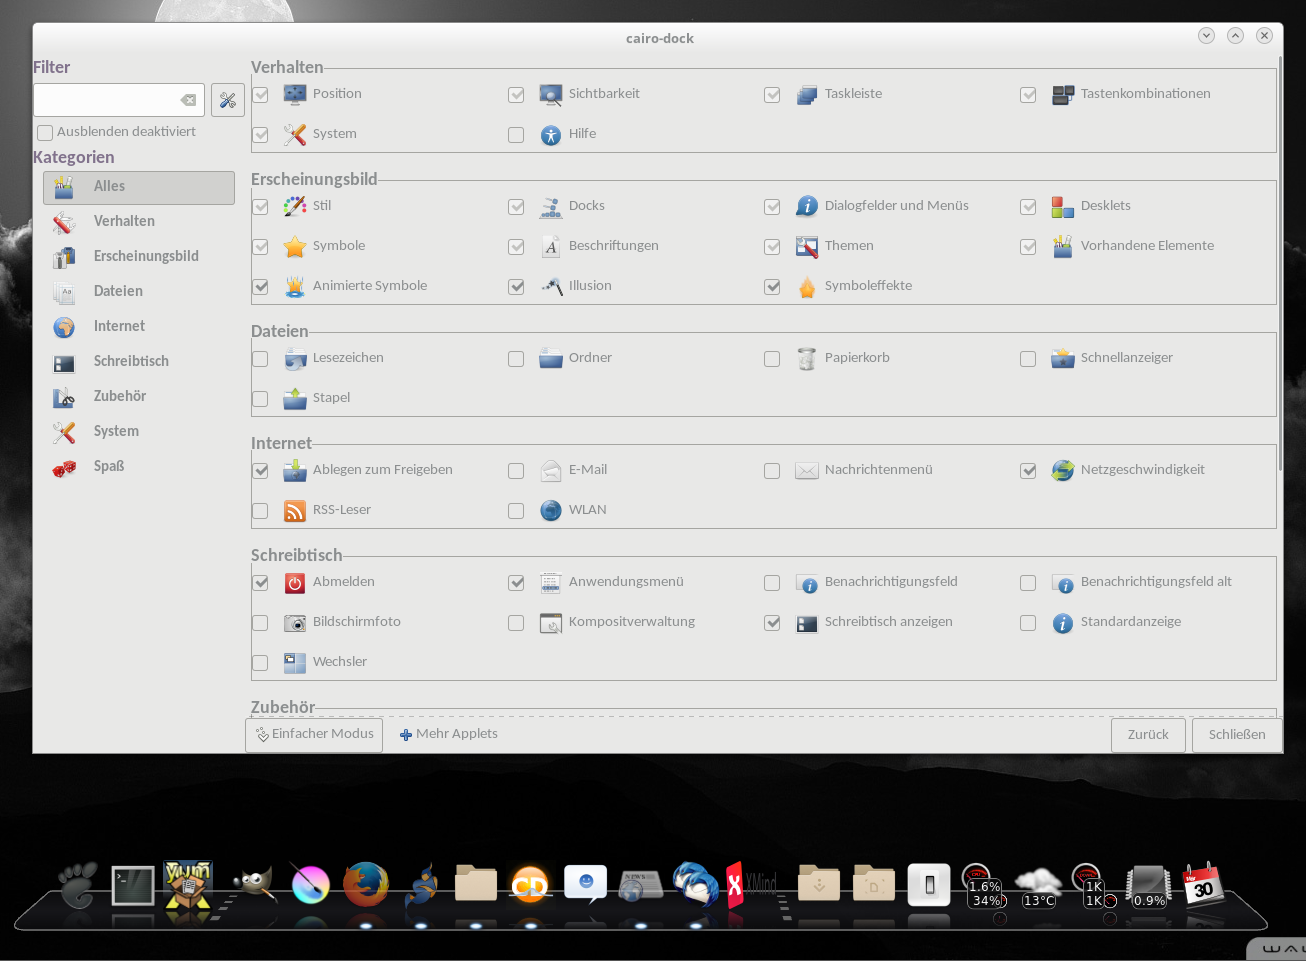
Die Vielfalt an Effekten ist erweiterbar, aber auch schon so der Hammer. Was ein bisschen blöd voreingestellt ist, sind die Abmaße des Docks, aber das läßt sich leicht anpassen. Die Konfigurationsoberfläche ist mannigfaltig mit Optionen ausgestattet, so daß man da ganz leicht den Überblick verlieren kann:
Probleme gibt es eigentlich nur mit der Positionierung, wenn neue Bildschirmkonstellationen zusammen  kommen, da zickt es ein bisschen, aber am Ende klappt auch das. Wie man sehen kann, hat jemand vergessen, daß Konfigtool richtig zu layouten, aber wer sieht das schon dauernd 😀 Unter Cinnamon war es einfacher das Dock an die richtige Stelle zu bekommen, als mit Gnome, dafür ist Gnome schneller.

Nachdem ich 2 Stunden lang damit rumgespielt habe, kann ich sagen, daß wenn ich jetzt noch einen Monitor im MacDesign hätte, das wohl bei mir im Dauereinsatz wäre. Wobei der Rechner dann im Foyer stehen würde, hinter Glas, damit den jeder sieht 😉
Redhat patcht 6 Monate nach Fedora

Wer heute die Patchnotes der CERTs verfolgt hat, wird dort eine Warnung für BASH finden, die vom Redhat Security Team stammt.

Betroffene Software:

  Bash
  

Betroffene Plattformen:

  Red Hat Enterprise Linux Desktop 6
  Red Hat Enterprise Linux HPC Node 6
  Red Hat Enterprise Linux Server 6
  Red Hat Enterprise Linux Workstation 6
  
Mehrere Schwachstellen in GNU Bash ermöglichen einem lokalen, nicht
authentisierten Angreifer die Ausführung beliebigen Programmcodes, auch mit
Administratorrechten, sowie das Umgehen von Sicherheitsvorkehrungen u.a. mit
der Folge eines Denial-of-Service (DoS)-Zustandes.

Red Hat stellt für die Red Hat Enterprise Linux 6 Produkte Server, Desktop,
Workstation und HPC Node Sicherheitsupdates bereit.

Patch:

  Red Hat Security Advisory RHSA-2017:0725

  <http://rhn.redhat.com/errata/RHSA-2017-0725.html>

Da es sich hier um eine aus meiner Sicht problematische Sicherheitslücke handelt, ist es unverständlich, wieso RedHat 6 Monate gewartet hat. Fedora, daß ja im Prinzip vom selben Team mit betreut wird, hatte den Patch bereits im September 2016 eingepflegt:

* Fr Sep 30 2016 Siteshwar Vashisht <svashisht@redhat.com> - 4.3.42-7
- CVE-2016-7543: Fix for arbitrary code execution via SHELLOPTS+PS4 variables
  Resolves: #1379634

* Mi Sep 21 2016 David Kaspar [Dee'Kej] <dkaspar@redhat.com> - 4.3.42-6
- CVE-2016-0634 - Fix for arbitrary code execution via malicious hostname
  Resolves: #1377614

Für mich erschreckend daran, daß die Lücke auch nur als Moderate geführt wird, obwohl man mit Hilfe eines DHCP Servers Code auf einem Computer ausführen kann. Einen Rouge DHCP Server in ein Netz zu bringen ist nachdem man einen Computer übernommen hat, nicht mehr so schwer. Da die meisten Netze via DHCP gemanaged werden, reagieren natürlich auch praktische alle Rechner im Netz auf so einen Angriff. Um so mehr ist es unverständlich, wie es sechs Monate gedauert hat, bis der Patch endlich erstellt wurde.

Und dabei hatte ich vor, die Linux Distributionen für Ihre zügigen Updates zu loben, was zumindest bei Fedora stimmt.