Outlook hat Emailverbindung nicht verschlüsselt

Ja, das Fedora 43 Update hatte eine spannende Offenbarung für alle Outlook Benutzer zur Folge, von der Microsoft nicht begeistert sein wird.
Outlook hat Emailverbindung nicht verschlüsselt

und das, obwohl SSL/TLS in den Kontoeinstellungen nachweislich aktiviert war.

Aber der Reihe nach… Ende Mai haben wir turnusgemäß unser ServerOS aktualisiert. Dabei wurde Fedora 42 mit Dovecot 2.3.x durch Fedora 43 und Dovecot 2.4.3 ersetzt. Dies erforderte nicht nur eine komplett neue Konfiguration, es verhinderte auch, daß über einen unsicheren Kanal Passwörter in Klartext übermittelt werden.

Wenn jemand das tat gab es in Outllook diesen Fehler zu bestaunen:
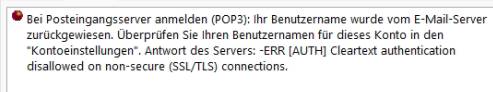
„-ERR [AUTH] Cleartext authentication disallowed on non -secure ( SSL/TLS ) connections.“ stammt tatsächlich vom Dovecot. Die kommt, wenn man über Port 110 mit Netcat (oder telnet 😀 )  eine Verbindung aufbaut und „USER“ / „PASS“ direkt da reinschreibt. Das wäre ein Klartextpasswort über einen Klartextport und das mag Dovecot nicht mehr, was gut so ist.

„Wir hatten doch SSL/TLS aktiviert!“ 

meldeten die Kunden und hatten Recht, es war SSL/TLS bei den Konto aktiviert, nur leider juckte Outlook das nicht, weil als PORT 110 für POP3 eingetragen war, hat Outlook statt einer „Das paßt aber so nicht zusammen Benutzer!„-Meldung einfach NICHTS gemacht und die Verbindung einfach nicht verschlüsselt, weil 110 der Klartextport ist und man für SSL 995 hätte angeben müssen. Beobachtet haben wir bislang nur POP3 Port 110, ich geh aber davon aus, daß es bei IMAP auch ist.
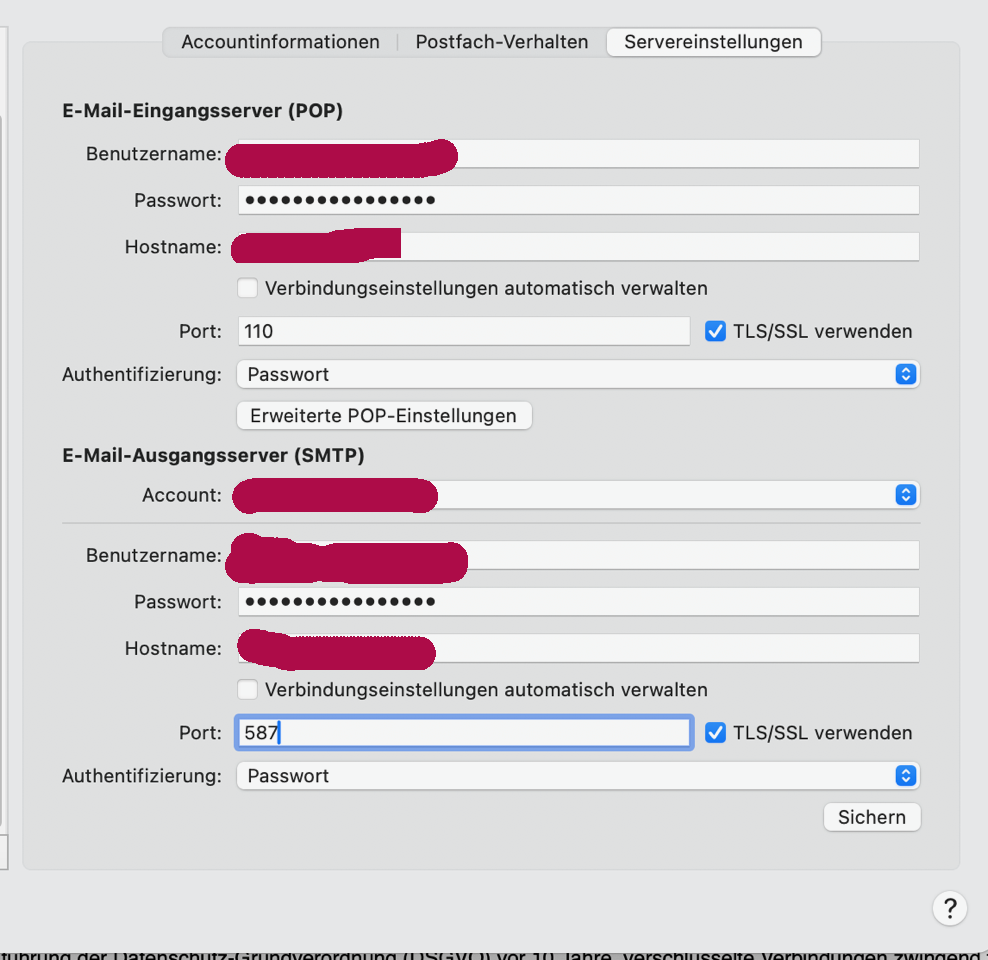
Mutmaßliches (latest) Outlook für MacOs

Ergo, haben Kunden wohl seit mehr als einem Jahrzehnt Ihre Emails im irrigen Glauben an die aktivierte Verschlüsselung stattdessen im Klartext abgeholt. Zur Zeit liegen mir passende Screenshots von Outlook vor, einzig die Versionsnummern fehlen noch, obwohl einer hatte noch Outlook 2007 im Einsatz. Gehen wir mal von der Annahme aus, daß alle nachfolgenden auch diesen Fehler hatten, da gleichlautende Meldungen auch von Outlook 2016 und neuer bekannt wurden, ist die Sicherheitslücke praktisch 20 Jahre im Einsatz und wäre nie aufgefallen, wenn Dovecot nicht was dagegen gehabt hätte.

„Regress“ und „Schadensersatz„

sind so Worte, die einem dabei durch den Kopf gehen. Den Schaden haben alle, die nach DSGVO zum Verschlüsseln der Emails verantwortlich gewesen sind und sich darauf verlassen haben, daß aktiviertes „SSL/TLS“ auch eine Verschlüsselte Verbindung bedeutet.

Den Serverbetreibern kann man hier keinen Vorwurf machen, da der Server nicht hellsehen kann, reagiert(e) er früher auf eine Klartextverbindung  wie das im POP3 RFC vorgesehen ist. Selbst wenn man jetzt eine verschlüsselte Passwortübertragung auf Klartextport benutzt, ändert das nichts daran, daß die unverschlüsselte Übertragung der Email selbst für Unternehmen und Organisationen ein Gesetzesverstoß ist.

Wenn diese Meldung bei betroffenen Unternehmen publik wird, könnte Microsoft ein kleines finanzielles Loch entstehen.

Kleines Reddit Update:

Auf Reddit kam die Frage auf, wieso man unverschlüsselte Passwort-Auth überhaupt zulässt. Das ist ganz einfach: Kompatibilität. Auf diese Server prasseln Verbindungen aus der ganzen geographischen und IT-Welt ein, meint: Du hast keine Chance einen einheitlichen Standard durchzusetzen, ohne dabei 10% der Nutzer auf die Füße zu treten. Solange der Transportkanal modern verschlüsselt ist, besteht IMHO auch kein Grund auf eine komplizierte Methode auszuweichen, da es keinen zusätzlichen Schutz bietet. Wichtiger wäre, Verbindungen über Klartextports nur noch mit STARTTLS zu erlauben, weil das wirklich die Mail und nciht nur die Auth schützen würde.

Was so eine Änderung in der Realität bedeutet, möchte mal nur an einer Mailprogrammauflistung darstellen:

Thunderbird für Linux, MacOs, Windows
Outlook 2007 Windows 7
Outlook 2013 Windows 8
Outlook 2016 Windows 10+11
Outlook 2019 Windows 10+11
Outlook 2024 Windows 11
Outlook for MacOS ( diverse inkompatible Versionen)
AppleMail ( einer der schlimmsten Clienten überhaupt )
Evolution ( Linux )
The Bat ( das war echt übel damals )
Geary ( Linux )
k9 Mail
Mail for Android
Java Mailx
Avira AntVir
Kaspersky
Avast
Bitdefender
Norten
G Data
M$ Defender
Sophos
…
und die Liste geht weiter und weiter und weiter.

Alle diese Programme müssen mit dem Server reden können und jeder spricht ein klein wenig anders mit dem Server. Sehr beliebt bei Mailfehlern sind die Antiviren MITM-Attacken wo sich das Mailprogramm zu einem lokalen Proxy verbindet, statt zum echten Server. Da knallt es alle Naselang, weil diese Software mit der heißen Nadel gestrickt geworden zu scheint.

Wenn man in dem Konglomerat von Mailklienten auch nur auf die Idee kommt, Plaintext als Authmethode nicht mehr anzubieten, dann macht sich das direkt proportional auf Deinem Gehaltscheck bemerkbar, weil Deine Kunden nämlich folgenden Standpunkt einnehmen: „Lief doch gestern noch!“

Schon dieser Outlook Bug hat Wellen geschlagen und das will man als Anbieter nicht wirklich. Stellt Euch mal vor, was erst passiert, wenn man Plaintext abschaltet und die ganzen Antivirenprogramme failen… da bin ich dann im Urlaub 😀

Update:

1. es gibt einen Nachfolgeartikel zur Frage ob IMAP sicherer ist als POP3
2. Es kam die Frage nach der Oportunistischen Verschlüsselung auf, wobei es mit Klartext anfängt und dann wenns geht, verschlüsselt wird, wozu der Server STARTTLS können muß: Ja, können die natürlich alle.
3. Wenn Ihr darüber nachdenkt, setzt nicht Maßstäbe von 2026 ein, sondern von < 2010, da war SSL Luxus und vor allem meinte die SSL/TLS Checkbox auch wirklich SSL/TLS und gerade NICHT STARTTLS. Die meisten betroffenen Konten werden auch nicht in 2025 eingerichtet worden sein, sondern wurden über Jahrzehnte mit geupgraded, was das völlig erklären würde, weil das vom Entwicklerstandpunkt her ein echtes Problem darstellt, so lange Rückwärtskompatibel zu sein, ohne das was zerbricht.
Wie man die neue Kernellücke DirtyFrag abwehrt

Moin,

ja, schon wieder eine Lücke im kernel die Rootrechte gibt.. wird grade ein Volkssport so etwas zu finden 🙂

Wie man die neue Kernellücke DirtyFrag abwehrt

Ihr wehrt das ab, indem Ihr diese 4 Kernel-Module blacklistet:

Legt als Root eine Datei an : „/etc/modprobe.d/lockdown-esp.conf“

Schreibt das hier rein:

install esp4 /bin/true
install esp6 /bin/true
install rxrpc /bin/true
install afs /bin/true

Eigentlich braucht man nur die ersten drei, aber afs konnte ich noch nie leiden 😉 Scherz beiseite, afs ist ein Modul für das Andrew File System und das pullt rxrpc rein, deswegen einfach mit listen.

dann führt Ihr „rmmod esp4;rmmod esp6;rmmod rxrpc;rmmod afs“ aus und wartet auf Kernel 7.04, der fixt das Problem.

In der zwischenzeit gehen alle VPNs nicht, die IPSEC brauchen, aber Wireguard und diverse andere VPNs (via ssh z.b.) brauchen IPSec nicht und laufen weiter. Seid flexibel 😉


Fahrplan für den Terror, Danke Denic.

Ich weiß nicht ob es allen klar ist, aber die DENIC hat mit dem gestrigen faktischen Ausfall aller DE Domains gezeigt, wie man ein Land heute destabilisieren kann.

DENIC legt alle Deutschen Domains mit einem Schlag lahm!

Fahrplan für den Terror, Danke Denic.

Das der Fehler von DENIC gestern Abend nicht zu einem totalen Chaos geführt hat, lag u.a. daran, daß DNS Daten gecacht werden. Obwohl alle DE-Domains nicht mehr aufgelöst werden konnten, waren einige Domains für bestimmte Menschen noch erreichbar, die dann meinten, daß es ja keinen Totalausfall gab. Ein technisches Missverständnis, daß auch zeigt, daß diese Menschen gar nicht wissen, wie das Internet und DNS funktionieren.

Konnten wirklich alle DE-Domains nicht mehr aufgelöst werden?

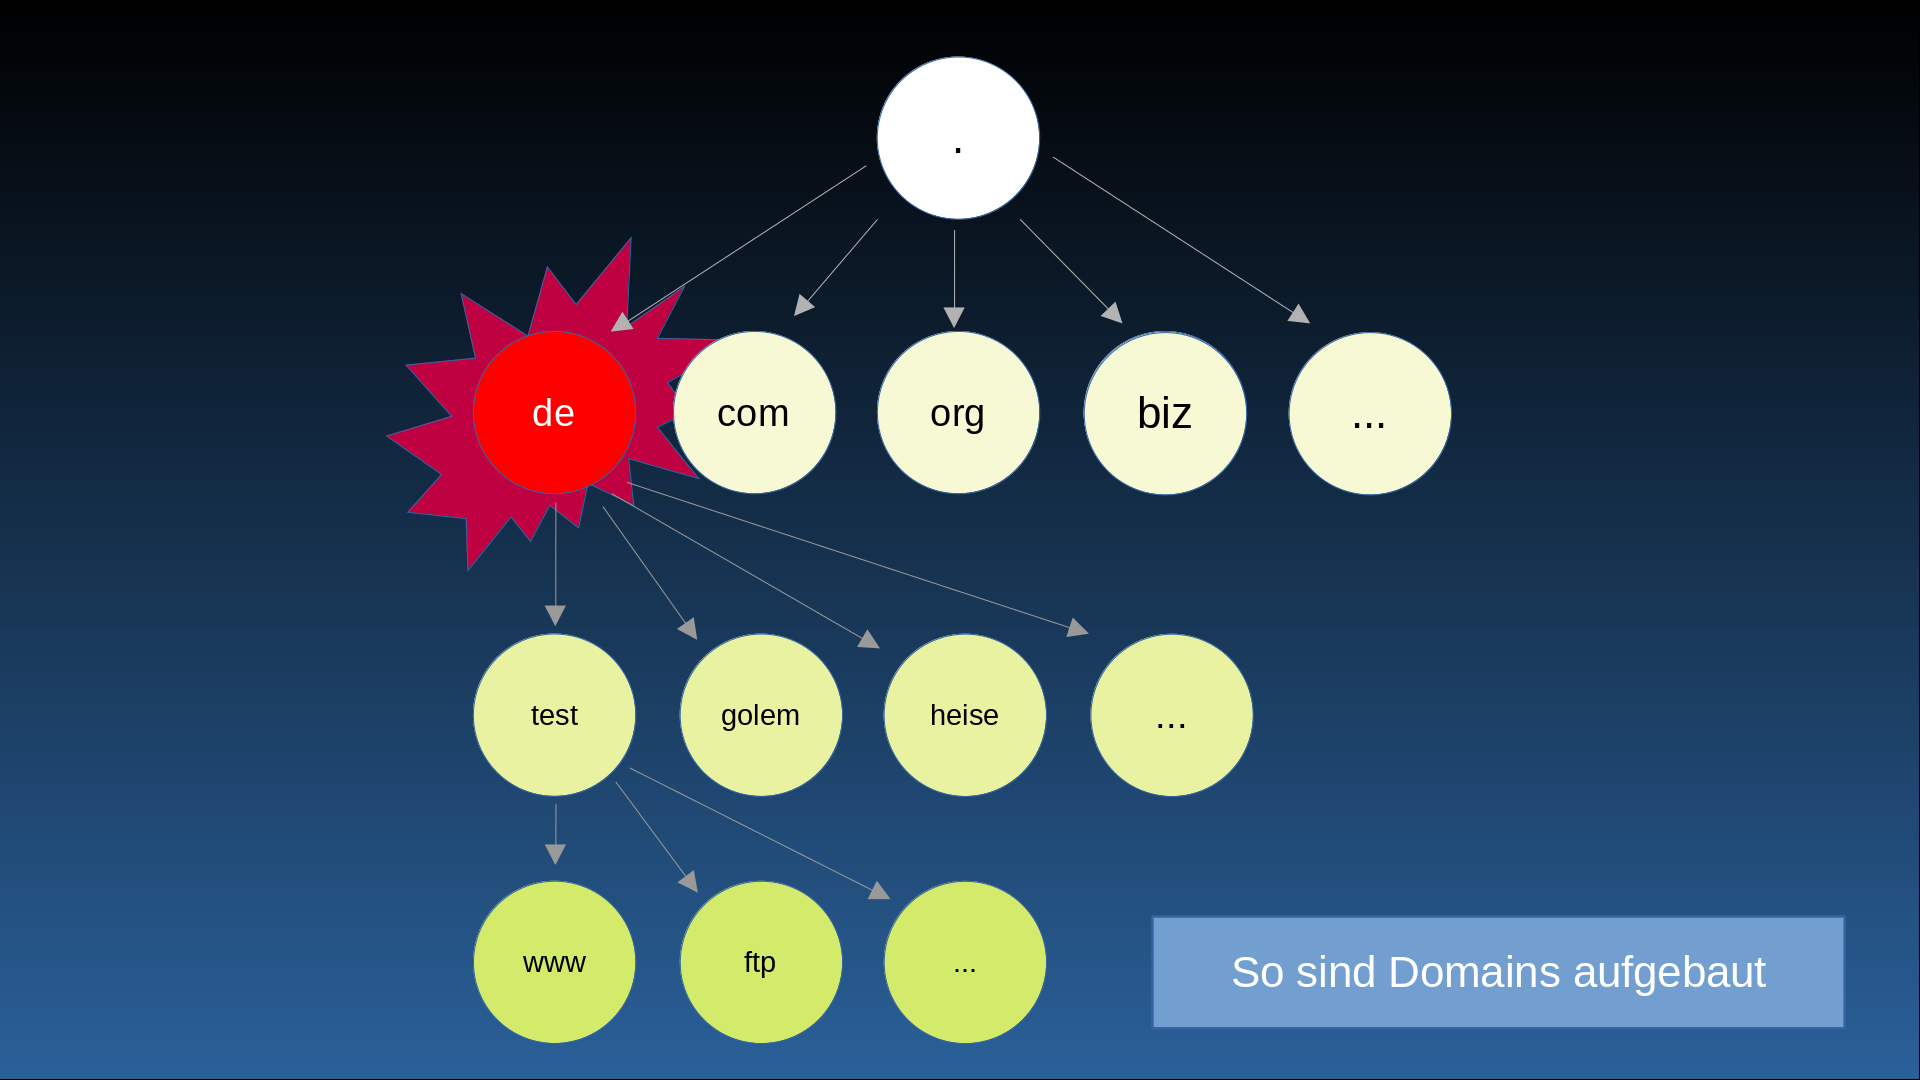
Diese spannende Frage erinnert irgendwie an die Einleitung eines jeden Asterix Bandes, und die Parallele stimmt auch. Heute beachten so ziemlich alle DNS-Resolver DNSSEC. Das ist gut, wenn eine Domain DNSSEC benutzt, ist aber natürlich überflüssig für Domains, die kein DNSSEC einsetzen. Weil die Resolver, das sind die Computerprogramme, die für den eigenen PC losgehen und die Frage nach der IP eines Domainnamens stellen, modern sind, beachten Sie DNSSEC. Da, wie oben im Bild, bereits der erste Eintrag, die TOP-Level-Domain ( TLD ), falsch signiert war, brechen Resolver an der Stelle direkt ab und fragen sich nicht weiter die Kette bis zum Schluß durch:

  • dig @8.8.8.8 „de.“

  • […]RRSIG with malformed signature found for de/soa (keytag=33834)

8.8.8.8 sind die öffentlichen Nameserver von Google, die dann für den fragenden das „Resolving“ (Auflösen) übernehmen. Und wie man sieht, hat der gestern Abend direkt für „de.“ gestreikt. Den Root-Punkt am Ende eines Domainnamens kennen normale Menschen im Internet gar nicht, weil der geflissentlich von echt allen Programmen weggelassen wird, und das zu Recht. Nicht desto trotz ist „test.de.“ eigentlich die korrekte Schreibweise. (Würdet Ihr den alle schreiben wollen? Genau).

Gallische Resolver, die kein DNSSEC validieren, waren nicht betroffen

Genauso habe ich unsere Zentralen DNS-Caches im Rechenzentrum wieder zum Funktionieren gebracht: DNSSEC abgeschaltet. Mein privater DNS Resolver auf dem PC hatte das auch nicht aktiviert, so daß ich zu den wenigen gehörte die alles machen konnten, aber den Luxus haben die Normalbürger nicht, da bei denen der (DSL-)Router die DNS Auflösung macht und den hat man nicht unter dieser strengen Kontrolle.

Ihr habt bestimmt schon einmal von der NIS-2 Richtlinie der EU gehört, die kritische Infrastrukturbetreiber zu Widerstandsmaßnahmen verdonnert, daß deren kritische Dienste in Betrieb bleiben. NIS-2 ist der Grund, wieso Ihr seit Dezember Eure Domaininhaberemailadressen validieren müsst. Ein Vorgang, der das Netz TOTAL SICHER macht 😉 Das ist natürlich blanker Aktionismus und so nutzlos, wie man sich das nur vorstellen kann.

Beispiel:

Ich gebe als Inhaberemail eine Adresse genau der Domain an, die ich gerade registriert habe. Was habe ich dadurch mehr an Infos über den gefakten Inhabernamen erfahren? Nichts.

Eine Validierung von Firmennamen und Adressen ist dagegen schon eine andere Hausnummer, außer der Eintrag im Handelsregister oder Datenbank des Adresshändlers ist genauso Fake, dann gewinne ich auch nichts.

Ihr seht, so ganz durchdacht ist die NIS-2 Umsetzung der DENIC nicht. Zurück zum DNS.

Wie wird da jetzt aber ein Fall für ISIS draus?

Der Ausfall gestern hat sehr eindringlich gezeigt, wieso ein Cyberangriff auf Deutschland, oder jedes andere Land, dort ansetzen wird: Beim ROOT Nameserver der TLD.

Der Angriff wird grob so ablaufen:

  1. Infiltration der DENIC
  2. Zerstörung der DE Zone und des Backups
  3. Eliminierung der Personen die wissen wie man das zurücksetzt.

Folgen:

  1. alle nicht in DNS Cachen gespeicherten Zonendaten sind unerreichbar
  2. nach maximal 24 Stunden sind diese Caches eruiert(leer)
  3. Ausfall von deutschen EMAIL, MATRIX, WHATSAPP, SMS, WEBSEITEN
  4. Ausfall von Zahlungsdienstleistern mit der TLD des angegriffenen Landes

Alles in <24h ohne Möglichkeit das zu vermeiden. 

Wieso 24h? Weil das die normale TTL von DNS Einträgen ist, damit die nicht ständig bei den ADNS ( Authoritative Domain Name Server ) nachgefragt werden müssen. Das wäre zu viel Stress fürs Netz, Ihr habt keine Vorstellung davon wie viele DNS Anfragen so ein PC am Tag macht.

Gegenmaßnahme

Ein dezentraler DENIC Ersatz bei dem der Angriff auf eine Instanz keine Folgen hat.

Das stellen wir uns am besten so vor, daß diese Schatten-Server die ganze Zeit die Infos von Denic kopieren, solange die Zone intakt ist und sobald die Zone defekt ist, den Stand einfrieren und aus Ihren Caches den JOB von den zerstörten DE-ROOTServern der Denic übernehmen.

Die Liste mit den Schattenservern liegt allen Resolvern bei oder wird wie die DNSSEC Keys von der Denic verteilt so lange sie kann und die Resolver ziehen sich einmal im Monat ein Update, so wie das bei den .-ROOTservern auch ist.

Der Unterschied eines Schattenserver zum offiziellen DE-Rootnamervern ist: Die Denic hat keine administrative Möglichkeit die Zonendaten zu zerstören, weil die nur gepullt werden und wenn die Daten die gepullt werden sollen, invalide sind, hört das Pullen auf und der „Notfall“ wird ausgerufen.

Funktion systemisch eingebaut.

Das System hat den Vorteil, daß es automatisch funktioniert, es kann also eine Blackbox einfach ins Netz eines Rechenzentrums gesteckt werden, die dann die DE-Rootzone spiegelt und das ausgibt. Die .-Rootserver könnten diese Schattenserver auch als normale DE-Rootserver ausgeben, weil es funktional nach außen keinen Unterschied gibt, solange die Updates der Zonendaten kommen (was ne Menge am Tag sein dürfte).

So ein System anzugreifen wäre fast unmöglich, weil man dazu DOS Angriffe benutzen müßte, und die können erkannt und abgewehrt werden. Dazu kommt, daß das System kostendeckend fast unbegrenzt skaliert werden kann, wenn die Schattenserver z.b. zusätzlich ein P2P Netzwerk zum Abgleich aufbauen. Setzt der Ernstfall ein, würde sich das System so, sogar selbst auf den letzten Stand syncen.

Der Realitätsabgleich

In der Realität des eingesetzten Notfalls, gibt es vermutlich ein paar tausend eher unwichtige Abweichungen wegen der Sync-Verzögerung, aber das ist dann zu verschmerzen und deutlich besser als der Totalausfall gestern Abend. Ihr macht Euch keine Vorstellung davon was an der „Meine Webseite ist offline“ Front los war. Mails im Sekundentakt von Überwachungsservern, ich musste gestern Abend z.B. das Konto beim SMS-Provider aufladen, weil mein Handy tatsächlich vom Tisch vibriert ist .. echt wahr.

Im Positiven würde man im Idealfall die zerstörte DE-Zone gar nicht bemerken. Denkt mal darüber nach.