Gutschein 8E9661EA41243E

Endlich, jemand verschickt Würstchengutscheine per Email. Vermutlich sollen wir dann die der Email beigefügte Zip Datei an den 3D-Proteindrucker weiterleiten, der uns sodann eine Würstchenprobe ausdruckt. So, aber vermutlich nur so ähnlich, hatten sich das die Sender der jüngsten Virenemail wohl gedacht :

Zur Eröffnung bekommen Sie einen Gutschein für kostenlose Würstchen von uns geschenkt.
Gutscheinnummer: 8E9661EA41243E
Gültigkeit: bis 21.05.2014

Mit freundlichen Grüßen,
Carolin Scheffler
+0174-932-8785

Zur Analyse:

Diese Email hält mal wieder eine nette Kleinigkeiten bereit:

Return-path: <gutschein@gordons-vom-gauhof.de>
Delivery-date: Mon, 12 May 2014 08:24:39 +0400
Received: from [213.110.89.146] (helo=host-213-110-89-146.icom.lv)

Message-ID: <trenail$emis7n8gxb@gordons-vom-gauhof.de>
Date: Mon, 12 May 2014 09:12:16 +0400
From: gordons-vom-gauhof.de>
X-Mailer: Disgustful v4.3

Natürlich paßt der Server, der die Email verschickt hat, von der Länderkennung her nicht zur Domain des Absenders. Der Server steht in Lettland, will aber Deutscher sein.  Es gibt natürlich auch deutsche Firmen, die sich ausländischer Dienstleister bedienen, auch wenn Sie nicht sollten 😉

Der Name des Programms, daß die Email abgeschickt hat und sich im X-Mailer-Header als Disgustful v4.3 geoutet hat, trifft die Situation voll: ekelhaft v4.3. Soviel ironische Selbstkritik ist natürlich einer genauerer Analyse zu unterwerfen.

Wie müßte ein Programmierer drauf sein, damit er sein für kriminelle Zwecke bestimmtes Programm ekelhaft nennt?

Der Entwickler findet sein Produkt entweder ekelhaft oder den Zweck für den es eingesetzt wird. Das bedeutet, daß was auch immer er macht, nicht seine Zustimmung findet. Also entweder tut er das, weil er sonst keine Einnahmen hat, oder weil er dazu gezwungen wird. Da Programmierer versuchen Ihre Programme mit der Zeit immer weiter zu verbessern und es sich um Version 4.3 handelt, wird schon eine Menge Zeit in dieses Programm investiert worden sein. Der Name bezieht sich also nicht mehr auf die Qualität des Codes, denn der würfte in V4.3 schon stark verbessert worden sein.

Gehen wir mal von mehreren Wochen aus, bis Version 4.3  fertig war. In der Zeit hätte jemand, der nur aus Geldnot handelt, bestimmt schon anderweitig einen Job als Entwickler gefunden, selbst wenn es nur ein Geringverdiener Job ist. Wir können also davon ausgehen, daß er jetzt dazu „gezwungen“ wird mit zu machen. Dafür gibt es zwei mögliche Gründe. Er ist dort hinein geschlittert und kann jetzt nicht mehr raus, weil man ihm droht ihn zu verpfeifen, oder er wird durch etwas anderes unter Druck gesetzt. In beiden Fällen, werden wir ohne noch eine V4.4 sehen.

Das Übliche:

Das ZIP ist zur Tarnung des Virus/Trojaners angefügt, also ab in die Tonne mit der Email.
Wenn man schlechte Viren zu spät mailt

… oder wieso manche Virenmail einfach nur schlecht ist.

Ja, es ist wiedermal soweit, ein Virus hat es mal wieder durch die Servertests geschafft.

Der Virus/Trojaner mit dem bedrohlichen Betreff: „überfällige Zahlung“ schlug heute bei uns in der Spamfalle auf. Ich gebs zu, so eine Spamfalle ist ein 100% Indikator dafür, daß es ein Virus/Trojaner ist und ich schaue nicht mehr selbst nach. Da nicht jeder diesen Luxus hat, hier wieder die Merkmale die nicht stimmen.

Vorweg, die IP Adresse ist nur auf den ersten Blick verdächtig, weil Sie entgegen des verwendeten Hostnames nicht nach Russland zeigt, aber bei einem 65535 IP-Adressen umfassenden Netzwerkblock ist das keine Seltenheit.

From - Thu Apr 17 09:11:52 2014
Return-path: <enfranchised@frankfurterinkasso.de>
Envelope-to: to@address
Delivery-date: Wed, 16 Apr 2014 02:17:37 +0200
Received: from [190.246.114.25] (helo=osafnoby.peerline.ru)
	by hostname with smtp (Exim 4.80.1)
	(envelope-from <enfranchised@frankfurterinkasso.de>)
	id XXXXXXXXXXXXXXXXXXXXXX
	for to@address; Wed, 16 Apr 2014 02:17:37 +0200
Message-ID: <201404152349143086839sochi@frankfurterinkasso.de>
Date: Tue, 16 Apr 2014 18:31:18 -0300
From: "Gutta Sebastian" <enfranchised@frankfurterinkasso.de>
X-Mailer: Vaporier v3.8
MIME-Version: 1.0
To: <to@address>
X-Antivirus: avast! (VPS 140415-2, 16/04/2014), Outbound message
X-Antivirus-Status: Not-Tested
Subject:  =?utf-8?b?w7xiZXJmw6RsbGlnZSBaYWhsdW5n?=

Content-Type: application/x-zip-compressed;
 name="kostenplan.zip"
Content-transfer-encoding: base64
Content-Disposition: attachment;
 filename="kostenplan.zip"

Eine Software Vaporier v3.8 ist im googleindizierten Netz nicht zu finden, und im Stil eines übermächtigen Verbrecheregos ein üblicher Name. Eine Email mit einer deutschen Adresse, kommt selten aus Russland.

Das Attachment ist natürlich ein ZIP, damit die Virenscanner nicht so genau hinsehen.

Wie üblich, ab in die Tonne mit der Email.

Achja, Avira AntiVirus war ausnahmsweise schneller als unser Servervirenscanner und kannte den Virus schon. Deswegen, zu spät gemailt Jungs 🙂

OwnCloud 6 und Pydio 5 angreifbar für XSS Attacken

Im Dezember 2013 wurde in OwnCloud eine Schwachstelle entdeckt, die Benutzer für XSS Attacken angreifbar macht.

XSS Attacken bestehen aus dem Einschleusen von Javascriptcode in bestehende Webseiten, deren Inhalt dann im Context eines Benutzers ausgeführt wird. Ziel dieses Angriffs ist entweder der Zugang des Benutzers, oder das Umleiten auf eine andere Seite, welche dann Daten abgreift oder einen Exploit gegen den Besucher PC/Browser ausführt.

James Sibley von blog.noobroot.com hat nun am 12.12.2013 so eine Schwachstelle über einen sehr ungewöhnlichen Angriffsvektor geschafft, nämlich dem Filesystem. Dieser Angriff funktioniert auch bei Pydio(ehemals AjaXplorer).

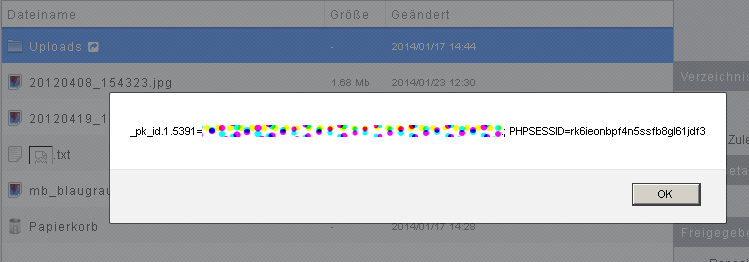
Zunächst erzeugt man erstmal auf einem x beliebigen Linux/Unix System eine Datei, die wie ein HTML-Tag benannt ist :

echo "" > "<img src=x onerror=alert(window.document.cookie);>.txt"

Klingt unglaubwürdig, funktioniert aber wirklich. Solange keine weiteren ‚“‚ im Namen sind, kann man auf diese Weise leicht alle beliebigen Anweisungen unterbringen, da Filenamen in modernen Dateisystem auch länger als 64 Zeichen sein können. Möchte man ‚“‚ drin haben, muß man sich nur etwas mehr anstrengen bei der Eingabe. Für dieses Demo belassen wir es mal dabei.

OwnCloud und Pydio erlauben es Benutzern solche Dateien zu teilen. Passiert dies, wird der betreffende Benutzer die von einem anderen Benutzer geteilte Datei in seinem Zugangsfenster sehen. In dem Augenblick wird vom Browser der Tag <img … > ausgewertet, weil er im Sourcecode der Seite steht. Weil das Bild nicht angzeigt werden kann, wird das onError-Script ausgeführt, welches der Angreifer in den Dateinamen geschrieben hat.

Wie wird da jetzt ein Angriff draus, denn erzeugen kann man die Datei über Pydio und OwnCloud nicht?

Ganz einfach: Man erzeugt die Datei auf einem externen Server und bindet diesen über die unzähligen Methoden als neues Repository (Begriff von Pydio) z.b. via Samba, FTP, AmazoneS3 oder DropBox-Anbindung ein. Dann kann man die Datei freigeben.

Das Opfer kann dagegen nichts machen, da bspw. in Pydio dazu keine Interaktion zwischen den beiden Benutzern nötig ist. Man kann dort eine Datei für x-beliebige Benutzer freigeben, oder gleich komplett für alle. Der angegriffene Benutzer sieht den Angriff erst, wenn es zuspät ist, er also die Seite mit dem geänderten Dateinamen anzeigt. Ohne sie anzuzeigen, kann man sie nicht sehen, also kommt es für ihn überraschend und damit zu spät. In dem Augenblick wird der Browser zum Helfershelfer der Angreifer.

Pydio und OwnCloud Exploit

Pydio und OwnCloud Exploit

Gegen diesen Angriff gibt es derzeit noch keinen Patch.

Unser Rat an der Stelle kann nur lauten, daß nur vertrauenswürdige Personen Benutzerzugänge auf Ihre OwnCloud und Pydio Installation bekommen und natürlich diese natürlich keine externen Repositories einbinden dürfen. Dies kann in Pydio über das Rechtemanagement verhindert werden.

ownCloud und Pydio wurden natürlich bereits informiert.